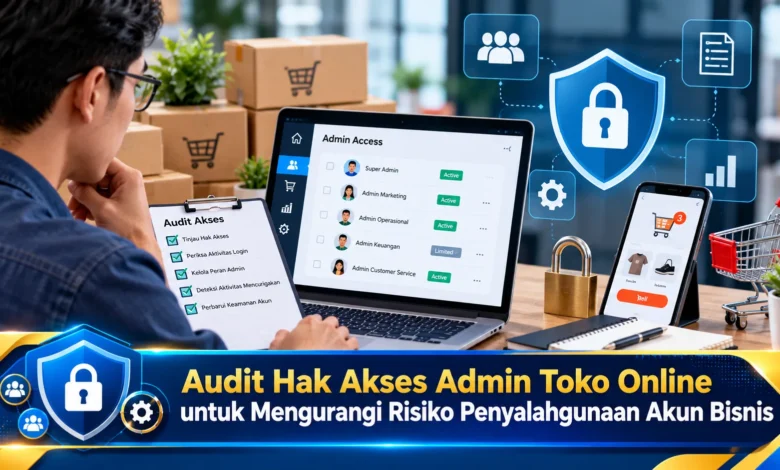
Pengelolaan toko online sering melibatkan beberapa orang dengan tanggung jawab berbeda, mulai dari mengunggah produk hingga memproses pesanan dan menangani pembayaran. Namun, pemberian akses admin tanpa pengawasan dapat menimbulkan risiko penyalahgunaan akun, perubahan data penting, hingga kebocoran informasi pelanggan. Dalam operasional bisnis digital, audit hak akses menjadi langkah penting untuk memastikan setiap pengguna hanya memiliki kewenangan sesuai pekerjaannya. Pemeriksaan tersebut membantu pemilik usaha mengenali akun yang tidak aktif, membatasi izin berlebihan, dan menjaga keamanan sistem penjualan. Dengan menerapkan evaluasi secara berkala, toko online dapat meningkatkan perlindungan informasi sekaligus mempertahankan kelancaran aktivitas operasional.
Peran Pemeriksaan Izin Pengguna untuk Melindungi Akun Bisnis
Pertumbuhan perdagangan elektronik menuntut pelaku usaha untuk menggunakan berbagai sistem dalam melayani pelanggan. Akun marketplace biasanya menyediakan fitur pengelolaan pengguna agar aktivitas administrasi berjalan teratur. Namun demikian, pengawasan akun yang tidak memadai dapat menyebabkan kelemahan pengendalian. Sebagai contoh, karyawan bagian deskripsi barang tidak harus memiliki kewenangan mengubah rekening pencairan. Ketika izin tidak disesuaikan dengan pekerjaan, risiko perubahan data meningkat. Karena itu, evaluasi kewenangan pengguna perlu diterapkan secara terstruktur.
Peninjauan izin pengguna merupakan langkah pengendalian guna menilai apakah akses yang diberikan benar-benar diperlukan. Pada pengelolaan bisnis digital, hak akses dapat mencakup pengaturan daftar barang, pembaruan status transaksi, akses komunikasi pembeli, hingga pengaturan keuangan. Ketika pengguna memiliki banyak kewenangan, konsekuensi kesalahan bisa semakin serius. Audit yang dilakukan secara konsisten membantu mengenali kewenangan yang sudah tidak sesuai. Berkat penerapan kontrol akses, usaha memiliki dasar keamanan yang lebih kuat tanpa mengganggu pelayanan pelanggan.
Menyusun Pembagian Hak Akses Berdasarkan Tugas Karyawan
Tahapan awal pemeriksaan adalah mencatat identitas administratif yang memiliki akses ke sistem toko. Penanggung jawab keamanan harus mencatat nama pengguna, fungsi operasional, serta fitur yang dapat digunakan. Dalam pembagian sederhana, petugas pengelola produk mungkin hanya memerlukan izin penyuntingan produk. Untuk pekerjaan berbeda, bagian logistik dapat membutuhkan informasi pemrosesan pesanan. Petugas pembayaran sebaiknya memiliki kewenangan terbatas pada tugasnya. Dengan pemetaan tersebut, risiko akses berlebihan berkurang.
Pendekatan least privilege merupakan dasar penting dalam mengatur keamanan platform penjualan. Kebijakan ini berarti izin dibatasi sesuai pekerjaan yang sah. Untuk contoh praktis, staf penanganan komplain mungkin membutuhkan akses riwayat transaksi yang relevan, tetapi tidak harus dapat mengganti informasi rekening. Selain itu, pembagian kredensial administrator sebaiknya dibatasi melalui kebijakan identitas pengguna. Profil akses masing-masing karyawan membantu meningkatkan pertanggungjawaban tindakan. Berkat penerapan izin minimum, operasional tetap berjalan dengan paparan data lebih terbatas.
Melakukan Pemeriksaan Akun Tidak Aktif dan Akses Mantan Karyawan
Akses administratif yang tidak aktif dapat menimbulkan risiko yang terlupakan apabila akses belum dinonaktifkan. Pada operasional toko digital, karyawan dapat berpindah tugas. Pergantian peran ini seharusnya menjadi dasar perubahan kewenangan pada sistem toko terkait. Untuk gambaran praktis, pegawai yang telah keluar tidak perlu tetap memiliki kewenangan pengelolaan. Pengelola keamanan harus menonaktifkan akun yang tidak diperlukan. Di samping akun karyawan, kewenangan vendor pihak ketiga juga perlu dievaluasi setelah kontrak selesai.
Untuk mencegah akses terlupakan, pemilik usaha sebaiknya menyusun prosedur keluar-masuk karyawan. Ketika pegawai baru bergabung, akun disiapkan sesuai tugas yang tercatat. Sebaliknya, kewenangan harus segera ditinjau dan dihentikan. Ketika kata sandi sebelumnya telah dibagikan, akses bersama harus diamankan kembali. Dalam proses perubahan akses, identitas administrator tertinggi perlu dikelola melalui prosedur pemulihan yang aman. Melalui pengelolaan identitas yang tertib, keamanan toko tetap terjaga.
Menerapkan Autentikasi Berlapis serta Pencatatan Perubahan
Pemeriksaan kewenangan pengguna sebaiknya dilengkapi perlindungan autentikasi agar risiko pengambilalihan berkurang. Penggunaan kredensial berbeda untuk setiap layanan menjadi langkah dasar dalam mengurangi risiko akses tidak sah. Selain itu, lapisan verifikasi tambahan perlu diaktifkan apabila tersedia. Pilihan autentikasi yang tidak mudah dipalsukan dapat digunakan sesuai ketersediaan sistem. Akan tetapi, dukungan pengaturan tidak selalu sama. Oleh sebab itu, pemilik toko sebaiknya meninjau fasilitas keamanan yang tersedia tanpa membagikan kode verifikasi.
Selain pengamanan login, peninjauan log penggunaan dapat mendukung penelusuran insiden. Ketika aplikasi memiliki riwayat tindakan pengguna, pengelola dapat meninjau pembaruan katalog, penyesuaian konfigurasi keuangan, serta penambahan akun baru. Tindakan yang tidak dikenal perlu diverifikasi dengan pihak terkait. Sebagai contoh, perubahan izin sensitif di luar prosedur dapat menunjukkan perlunya investigasi internal. Namun demikian, perubahan tidak biasa belum tentu membuktikan penyalahgunaan. Berkat proses verifikasi yang jelas, risiko dapat dikenali lebih dini.
Menyusun Jadwal Audit dan Prosedur Penanganan Insiden Akun
Pemeriksaan akses yang bermanfaat tidak cukup dilakukan sekali. Perubahan jumlah karyawan, pembaruan sistem penjualan, serta perubahan proses kerja dapat mengubah kebutuhan akses. Untuk mempertahankan keamanan, pelaku bisnis perlu menentukan jadwal audit berdasarkan jumlah pengguna yang terlibat. Dalam kebijakan internal, pemeriksaan setiap tiga bulan dapat dipertimbangkan sesuai kebutuhan. Administrator yang mengelola informasi sensitif sebaiknya menjadi prioritas pengawasan. Dengan pendekatan berbasis risiko, sumber daya audit lebih efisien.
Sebagai pelengkap pengamanan, pemilik bisnis perlu menyiapkan rencana penanganan penyalahgunaan akun. Ketika terdapat indikasi penyalahgunaan kewenangan, langkah awal perlu memprioritaskan pengamanan. Identitas pengguna bermasalah dapat dibatasi melalui prosedur resmi. Selanjutnya, metode autentikasi harus ditinjau dan aktivitas mencurigakan didokumentasikan. Apabila informasi pelanggan terdampak, pemilik usaha perlu menilai kebutuhan pelaporan. Koordinasi bersama layanan dukungan resmi juga dapat mendukung penyelesaian masalah. Berkat prosedur penanganan yang terdokumentasi, risiko kerugian lanjutan berpotensi berkurang.
Rangkuman Strategi Pengamanan Akun Administrator Bisnis
Pemeriksaan kewenangan administrator merupakan bagian utama pengendalian internal untuk menjaga keamanan operasional digital. Melalui pemetaan peran pengguna, pengelola toko berpeluang mengurangi paparan informasi sensitif. Penghapusan kewenangan yang tidak diperlukan, penggunaan verifikasi tambahan, serta pengawasan tindakan administrator menjadi langkah yang saling melengkapi. Selain itu, jadwal audit berkala perlu diterapkan secara konsisten. Meski setiap platform memiliki keterbatasan, kontrol akses yang tepat dapat memperkuat perlindungan. Ceritakan strategi yang pernah diterapkan mengenai keamanan operasional bisnis digital agar pelaku usaha dapat bertukar pengalaman.